Naivitet er den største datatrusselen
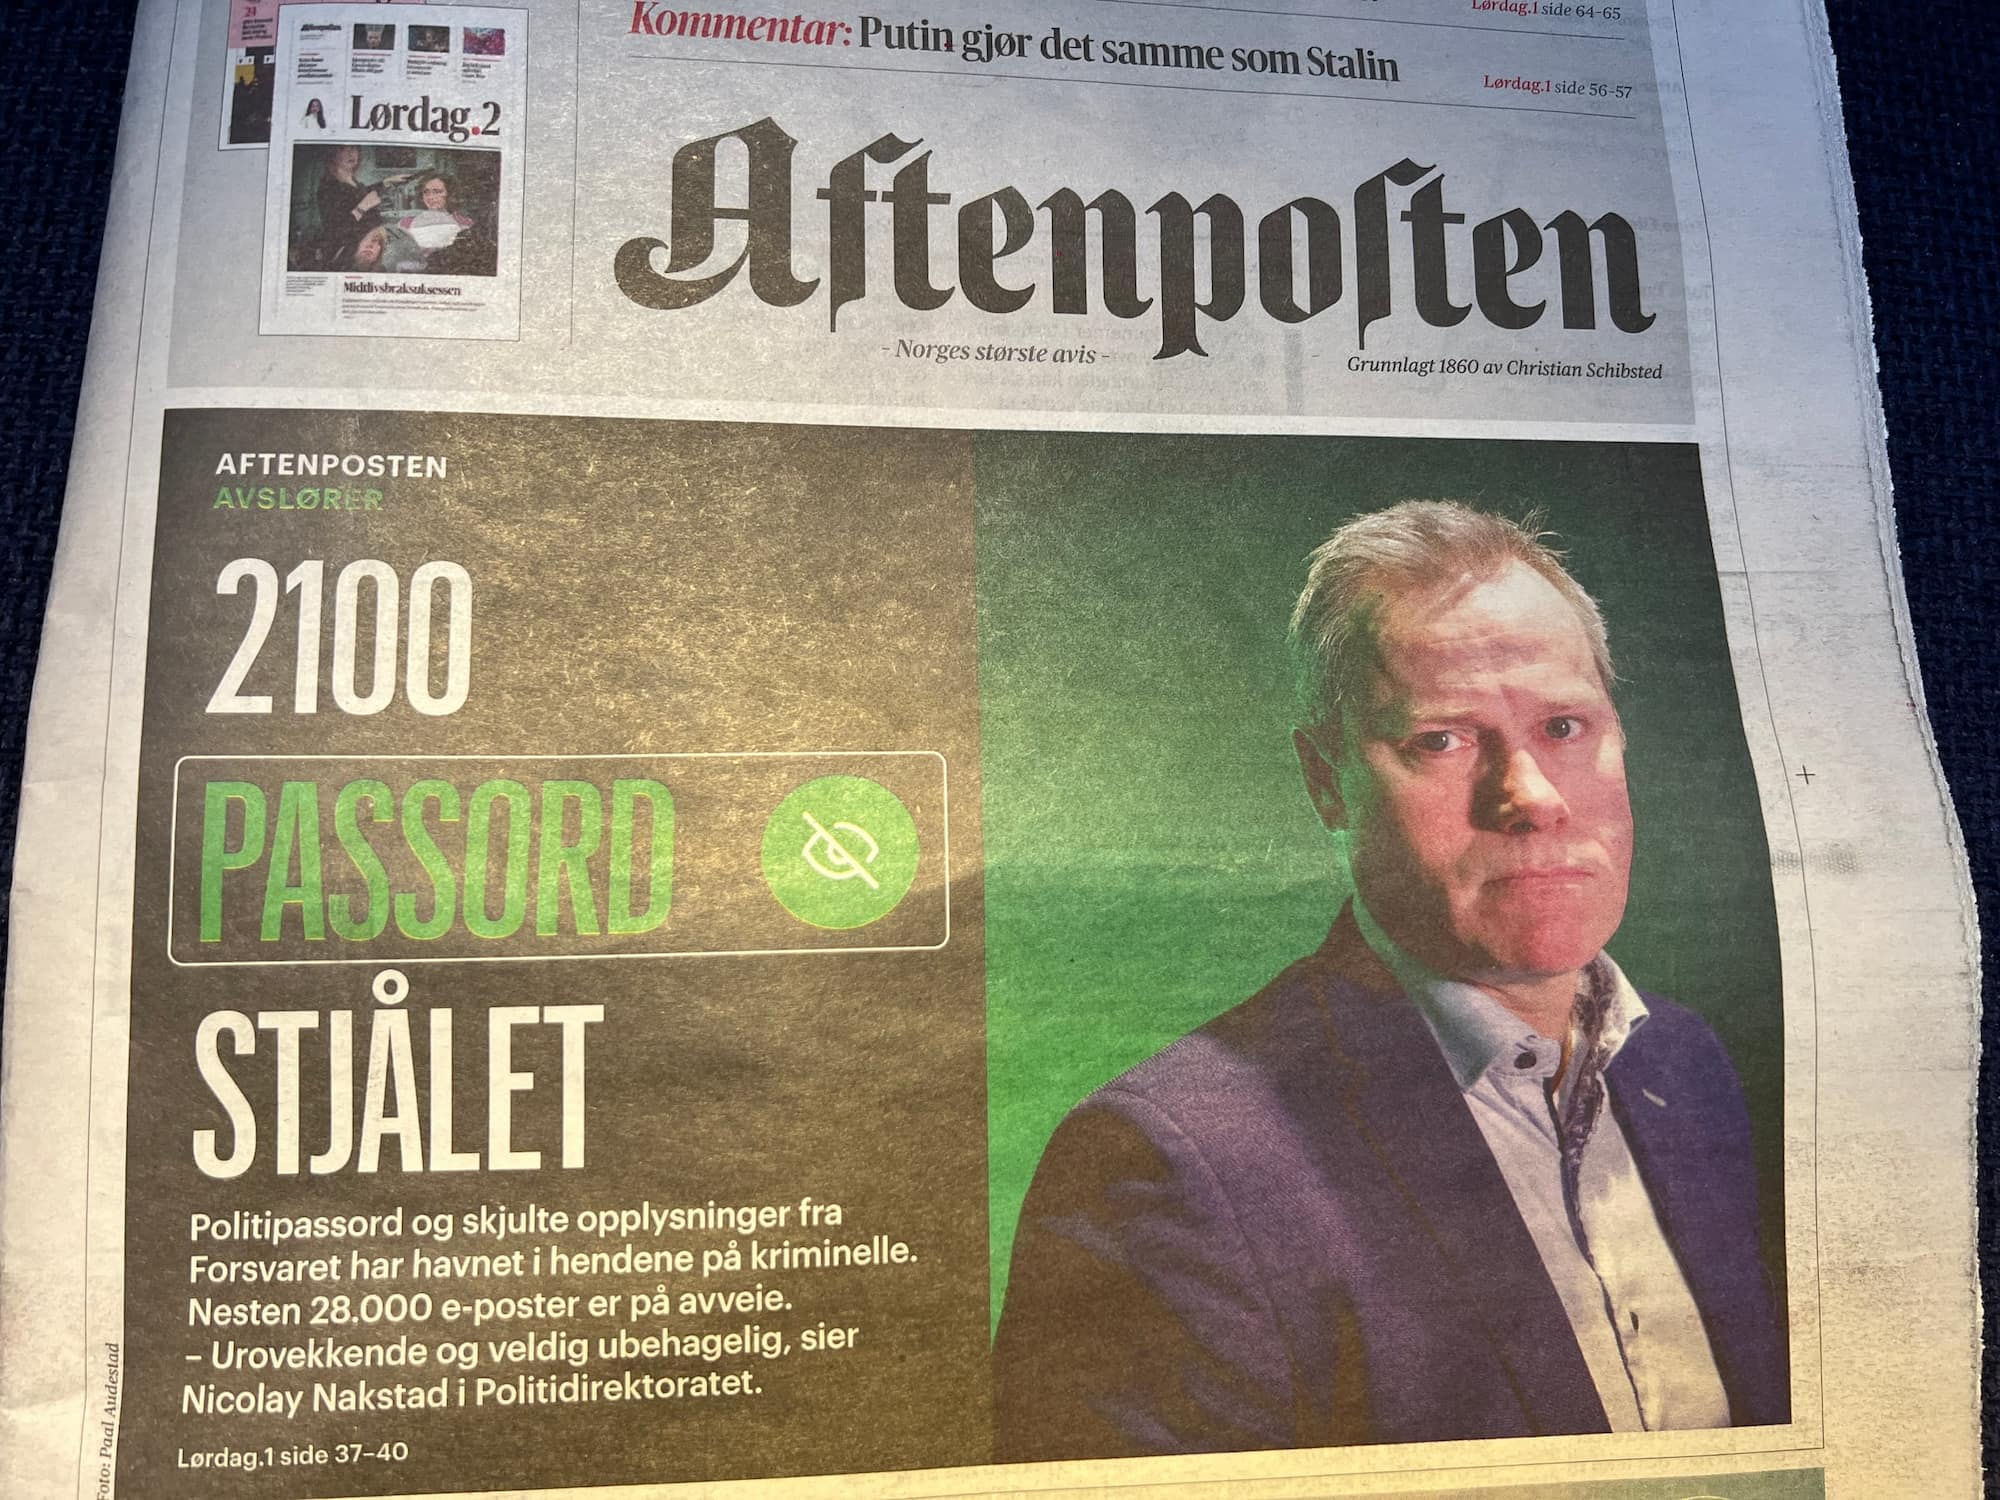
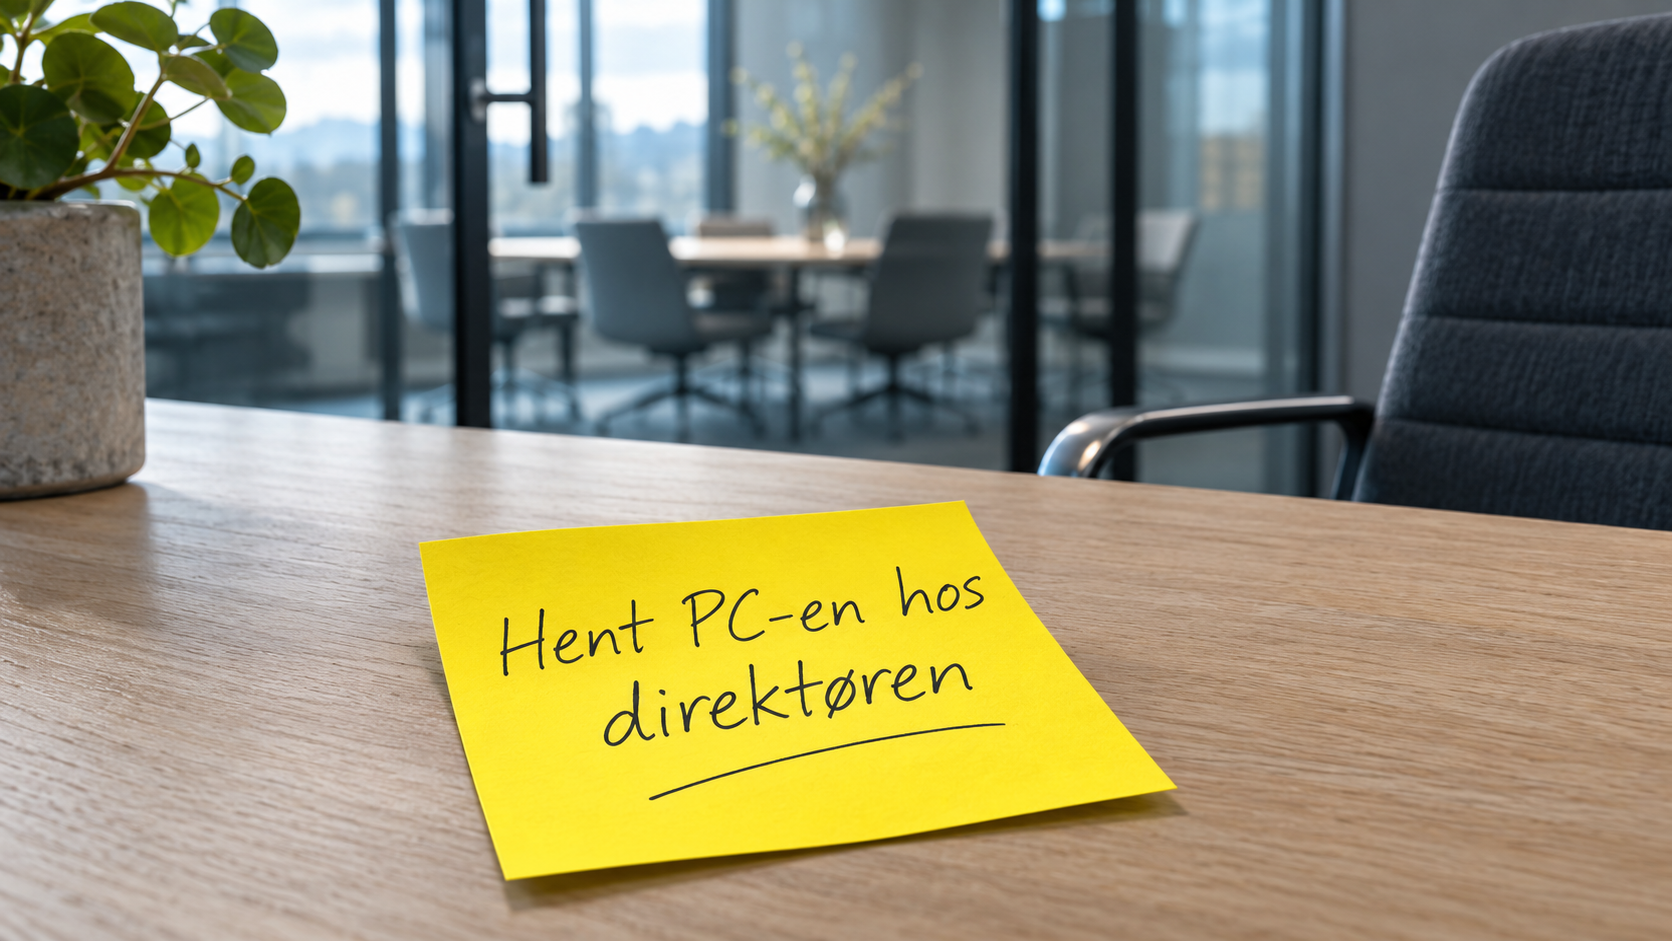
Aftenposten har funnet stjålne passord knyttet til e-postadresser i politiet og PST. Det bringer meg tilbake til en gul lapp på et IBM-skrivebord. Den gangen visste du hvor du måtte gå hvis du glemte å sikre PC-en din. Rett til administrerende direktør.
Arne Sigurd Rognan Nielsen14. november 2026 · 4 min lesing
Kommentar av Arne Sigurd Rognan Nielsen
Joda, jeg har sett det selv. Passord skrevet med vannfast tusj på tastaturet. En gul Post-it gjemt under skrivebordsunderlaget. En PC med skjermen åpen mens eieren «bare skal en tur på do». Og den bærbare som blir liggende løst på pulten mens hele avdelingen går til lunsj.
Så leser jeg Aftenpostens avsløring fra 13. november. Avisen omtaler flere hundre stjålne passord og viser eksempler der passord er koblet til e-postadresser hos politiet og PST. Den åpne delen av saken oppgir verken et bekreftet tall på 1 200 eller hvordan de konkrete passordene kom på avveie. Det er også uklart hvilke tjenester passordene ble brukt til, og om noen fikk tilgang til politiets interne systemer. [Aftenposten]
Hvor passordene ble brukt, er viktig. I 2023 fikk en angriper tilgang til opplysninger om over 155 000 britiske brukere av gentesttjenesten 23andMe. Ifølge det britiske datatilsynet begynte det med innloggingsopplysninger som var stjålet i andre datalekkasjer. De samme passordene virket hos 23andMe. [Det britiske datatilsynet]
Den gule lappen hos IBM
I mine fire år i Forsvaret arbeidet jeg med topphemmelig NATO-informasjon. Selv sjefen min hadde ikke adgang til kontoret mitt. Adgangen fulgte oppgaven du skulle løse. Stillingen din ga deg ingen ekstra nøkkel.
I løpet av mine 16 år i IBM møtte jeg den samme tankegangen i en mer hverdagslig utgave. Glemte du å feste ThinkPad-en med låsekabel før lunsj, kunne du komme tilbake til en tom pult og en gul lapp med beskjed om å hente maskinen hos administrerende direktør. Adgangskortet skulle henge synlig. Hvis noen fulgte etter deg gjennom døra til en avlåst avdeling, snudde du deg og sjekket kortet deres. Litt ubekvemt første gang. Helt naturlig etter hvert.
Den gule lappen fortalte også hvem som tok ansvar. Når toppsjefen selv håndhever en regel, skjønner folk at den gjelder på en vanlig tirsdag, også når det er travelt.
Et nytt passord hver tredje uke?
Jeg har selv tenkt at hyppige passordbytter måtte være et tegn på god sikkerhet. Dagens anbefalinger fra det amerikanske standardiseringsinstituttet NIST er å droppe rutinemessige bytter og kreve bytte når det er tegn på at passordet er kompromittert. NSM anbefaler blant annet tofaktorautentisering og å sjekke nye passord mot kjente, lekkede passord. En passordbehandler gjør det praktisk å bruke et langt, unikt passord for hver tjeneste. [NIST · NSM]
Her har ledelsen en jobb å gjøre. Sørg for at skjermen låser seg automatisk, at ansatte får tilgangene de trenger til jobben, og at det er enkelt å melde fra om en feil. Hvis den første reaksjonen på et varsel er å lete etter en syndebukk, kan det gå lenge før neste varsel kommer.
Hvem har nøkkelen til datasenteret?
Vi bør stille leverandøren like konkrete spørsmål som vi stiller våre egne ansatte. Hvem kan logge inn som administrator? Hvem installerer sikkerhetsoppdateringer? Hvem kontrollerer krypteringsnøklene? Og hvilke lands myndigheter kan pålegge leverandøren å utlevere opplysninger?
Den amerikanske CLOUD Act innebærer at en tjenesteleverandør som omfattes av loven, ved et gyldig pålegg kan måtte utlevere data den har i sin besittelse, varetekt eller kontroll, også når dataene ligger på en server i Norge. For personopplysninger som omfattes av GDPR, gjelder samtidig de europeiske reglene for behandling og overføring. Det europeiske personvernrådet presiserer at et krav fra en utenlandsk myndighet alene ikke gir rettslig grunnlag for utlevering. Den praktiske vurderingen må derfor ta med både hvem som kontrollerer dataene, og hvilke lover som gjelder for dem. Amerikansk lovtekst, 18 U.S.C. § 2713 · Det europeiske personvernrådet
Neste gang noen sier «dataene våre ligger trygt i Norge», ville jeg stilt det samme spørsmålet som vi stilte ved den låste døra hos IBM: Hvem har adgang, og hvem har gitt dem den?
Arne Sigurd Rognan Nielsen
Daglig leder i Brainworker, HCL Ambassador og foredragsholder. Følg på LinkedIn